Wenn persönliche Daten in der Webadresse stehen
Webadressen wandern in Verläufe, Protokolle und Nachrichten. Vertrauliche Suchparameter erzeugen dabei schnell zusätzliche Kopien.
Eine Adresse trägt Daten
Hinter dem Fragezeichen einer URL stehen häufig Suchbegriffe oder Filter. Eine dort enthaltene E-Mail-Adresse erreicht den Zielserver beim Aufruf. HTTPS schützt den Transport, entfernt den Wert aber nicht aus Verläufen oder Protokollen. Kopierte Links übernehmen ebenfalls den vollständigen Parameter.
Beispiel: die Terminbestätigung
Ein fiktives Portal hängt Nachname und Besuchsgrund an einen Bestätigungslink. Die Weitergabe an den Empfang bringt beides in einen Chat. Ein neutraler Vorgangsbezug würde für die Navigation reichen. Vertrauliche Details könnten innerhalb der Anwendung nach einer passenden Zugriffskontrolle erscheinen.
Der Ablauf auf einen Blick
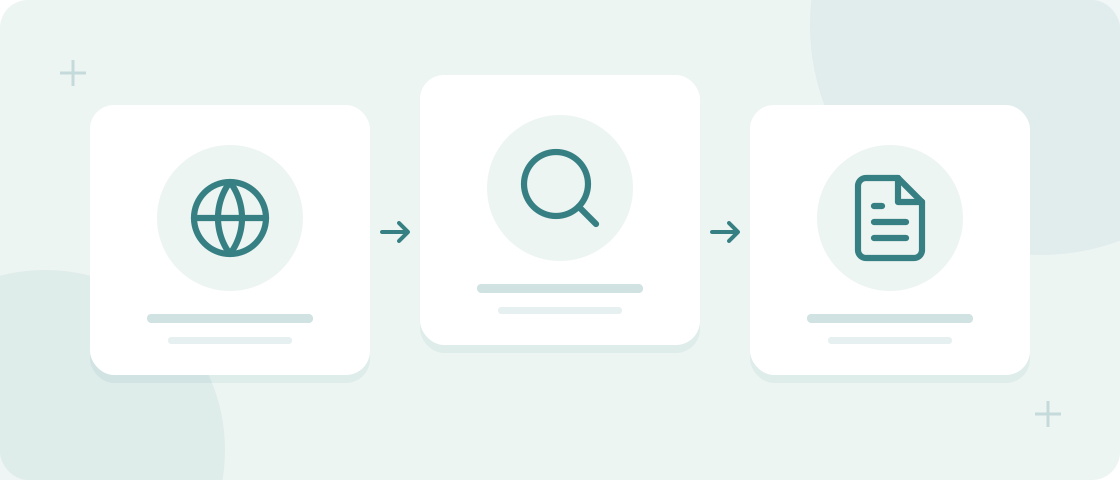
- EingabeErfundene Testdaten
- AdresseParameter sichtbar
- KopienVerlauf und Logs
Die ganze Kette prüfen
Ein Test mit erfundenen Angaben umfasst Adresszeile, Weiterleitungen und Fehlerprotokolle. Auch POST-Formulare verhindern die Aufzeichnung nicht automatisch. Entscheidend bleibt, welche Inhalte beteiligte Systeme speichern. Ein dokumentierter Filter und eine Prüfung der tatsächlichen Ausgabe sind aussagekräftiger als die bloße Wahl der HTTP-Methode.