Gdy dane osobowe trafiają do adresu strony
Adresy stron trafiają do historii, dzienników i wiadomości. Poufne parametry zapytania mogą tworzyć dodatkowe kopie.
Adres przenosi dane
Po znaku zapytania w adresie często znajdują się wyszukiwane hasła lub filtry. Umieszczony tam e-mail trafia do serwera docelowego. HTTPS chroni transmisję, ale nie usuwa wartości z historii ani dzienników. Skopiowane linki również zachowują cały parametr.
Przykład: potwierdzenie terminu
Przykładowy portal dopisuje nazwisko i powód wizyty do linku potwierdzającego. Przekazanie do recepcji umieszcza obie informacje w czacie. Do nawigacji wystarczyłby neutralny identyfikator. Poufne szczegóły mogłyby pojawiać się w aplikacji po odpowiedniej kontroli dostępu.
Przebieg w skrócie
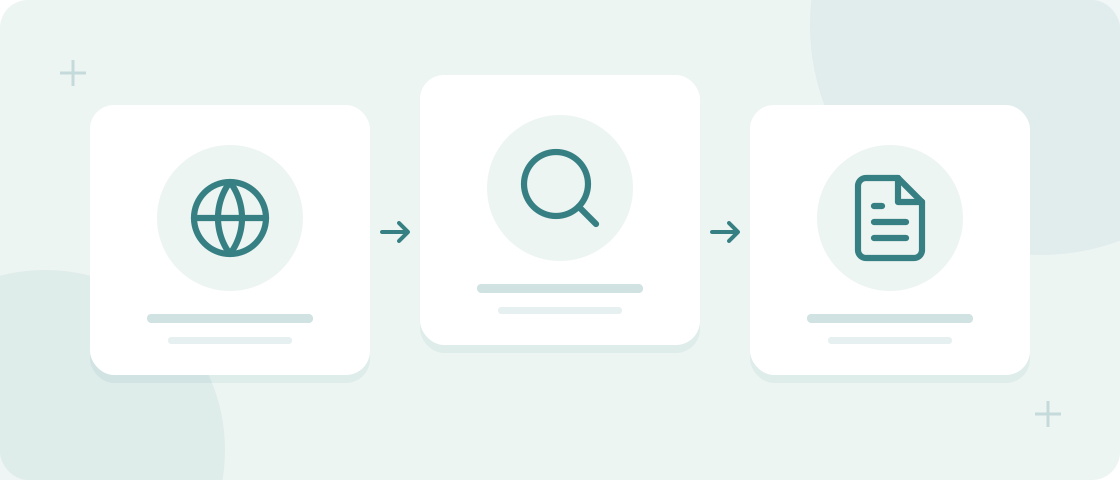
- Dane wejścioweWymyślone dane
- AdresWidoczne parametry
- KopieHistoria i dzienniki
Kontrola całego łańcucha
Test z wymyślonymi danymi obejmuje pasek adresu, przekierowania i dzienniki błędów. Formularze POST także nie wykluczają automatycznie zapisu. Decyduje treść przechowywana przez systemy. Udokumentowany filtr i kontrola rzeczywistego wyniku mówią więcej niż sam wybór metody HTTP.